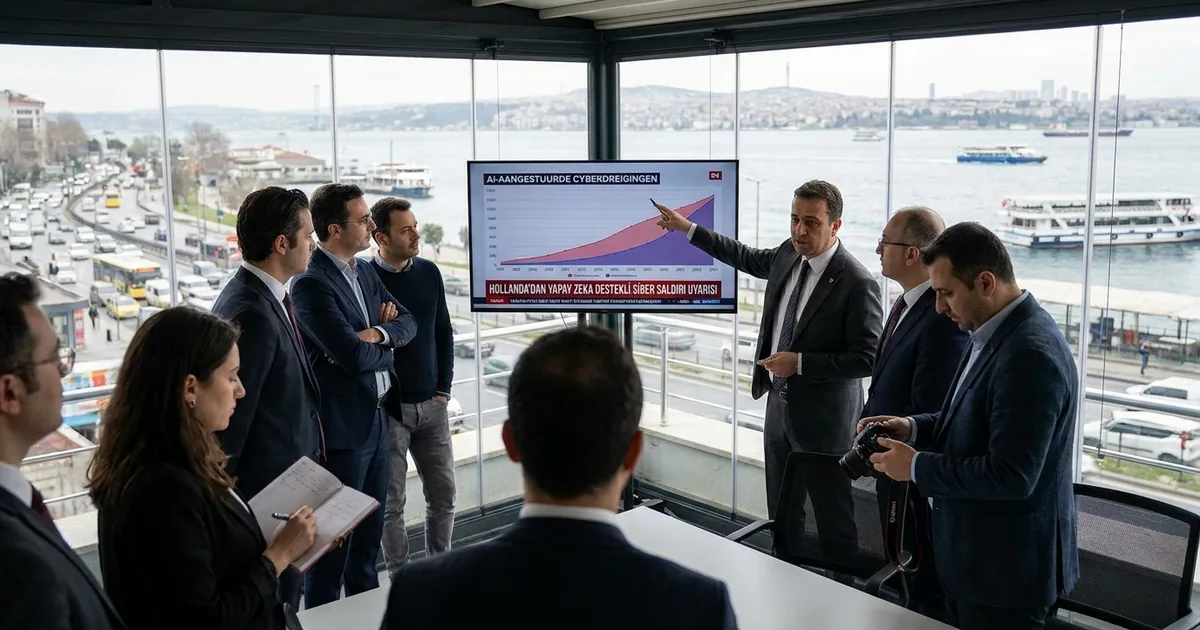
Hollanda'daki 7 güvenlik kurumu, yapay zekanın siber tehditleri hızlandırdığını ve kötü niyetli daha geniş bir kesimin saldırı düzenlemesine imkan tanıdığını duyurdu. Hollanda İstihbarat ve Güvenlamlık Teşkilatı (AIVD) ile Ulusal Siber Güvenlik Merkezi'nin (NCSC) yer aldığı ortak bildiri, yapay zekanın siber saldırı süreçlerini otomatikleştirerek sistem açıklarını daha hızlı kullanıma açtığını vurguladı. İstanbul gibi küresel veri trafiğinin yoğun olduğu metropollerde çalışan dijital altyapılar için bu tür küresel tehdit uyarıları kritik önem taşıyor.
Güvenlik kurumları hangi tehlikelere dikkat çekti?
Hollanda İstihbarat ve Güvenlik Teşkilatı (AIVD), Hollanda Askeri İstihbarat ve Güvenlik Servisi, Ulusal Siber Güvenlik Merkezi (NCSC), Ulusal Terörle Mücadele ve Güvenlik Koordinatörlüğü (NCTV), Savcılık, Devlet Bilişim Direktörlüğü (CIO Rijk) ve Ulusal Polis Teşkilatı tarafından yayınlanan ortak bildiride siber tehditlerin boyut değiştirdiği belirtildi. Bildiride, yapay zekanın sistemlerdeki açıkların daha hızlı tespit edilip kötüye kullanılmasına neden olduğu ifade edildi.
Saldırganların mevcut ve kolay erişilebilir modellerle bile zararlı yazılım geliştirebileceği, daha ikna edici oltalama e-postaları yazabileceği ve dezenformasyonu geniş ölçekte kişiselleştirebileceği kaydedildi. Yapılan açıklamada, savunma tarafı henüz fark etmeden açıkların bulunması riskine karşı "buna hazırlıklı olmak için derhal harekete geçilmesi gerektiği" vurgulandı.
Siber saldırılar kimleri ve neleri etkiliyor?
Savunmanın yetersiz kaldığı durumlarda siber olayların hayati sistemlerde uzun süreli kesintilere yol açabileceği bildirildi. Büyük miktarda isim, adres ve vatandaşlık numarasının ele geçirilmesinin ciddi mahremiyet ve mali sonuçlar doğurduğu belirtilen açıklamada, kurumların güvenlik güncellemesi almayan eski sistemleri değiştirmesi gerektiği söylendi.
NCSC Genel Direktörü Matthijs van Amelsfort, konuya ilişkin yaptığı değerlendirmede şu ifadeleri kullandı: "Yapay zeka, açıkların bulunmasından kötüye kullanılmasına kadar saldırı zincirini otomatikleştiriyor. Bu teknoloji, mevcut siber tehditleri hızlandırıp güçlendirebilir. Tam da bu nedenle temel önlemlerin eksiksiz alınması her zamankinden daha önemli."
Siber güvenlikte asıl adım teknik değil kültürel mi?
Bildiride atılması gereken en kritik adımın sadece teknik bir süreç olmadığı, bunun kurumsal, yönetimsel ve toplumsal bir mesele olduğu ifade edildi. Siber güvenliğin "bir bodrumda ya da veri merkezinde çözülecek bilgi teknolojileri sorunu" olmadığı belirtilerek, zincirin en zayıf halkasının genellikle çalışanların ve yöneticilerin farkındalığı olduğu üzerinde duruldu.
Uzmanlar, kurumlara bir saldırganın sisteme girebileceğini varsayarak hazırlık yapmaları çağrısında bulundu. Özellikle güncellemelerin hiç yüklenmemesi ya da geç yüklenmesi nedeniyle yaşanan siber saldırıların "savunulamaz" olduğu vurgulandı.